Domain lqmt.de kaufen?
Wir ziehen mit dem Projekt
lqmt.de um.
Sind Sie am Kauf der Domain
lqmt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lqmt.de kaufen?
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **


Ähnliche Suchbegriffe für TPM-SPI
Top-Angebote
Produkte zum Begriff TPM-SPI:
-
Zuckermann, Moshe: FortschrittFortschritt , Leben und Sterben einer Chimäre , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20240805, Produktform: Leinen, Autoren: Zuckermann, Moshe, Seitenzahl/Blattzahl: 141, Keyword: Französische Revolution Aufklärung 1789 Erklärung der Menschen und Bürgerrechte Menschenrechte Westliche Emanzipation Buch; Freiheit Gleichheit Brüderlichkeit Europäische Werte Ideen Ideale Buch Herkunft Definiton Erklärt; Gesinnungsethik Verantwortungsethik Max Weber Unterscheidung Erklärung Unterschied Definition Buch; Kunst Kultur Emanzipation Staat Einfluss Kontrolle Buch; Moderne Frühmoderne Spätmoderne Modernismus Modernistisch Leicht Erklärt Defintion Buch; Politik Politiker Staat Staatsmann Machtpolitik Interessenpolitik Buch; Technik Technische Entwicklungen Erfindungen Technischer Fortschritt Beispiel Beispiele Buch, Fachkategorie: Soziologie und Anthropologie~Politik und Staat~Andere Technologien und verwandte Wissenschaften, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Soziale und ethische Themen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Westend, Verlag: Westend, Verlag: Westend Verlag GmbH, Länge: 206, Breite: 127, Höhe: 17, Gewicht: 252, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Ich habe ein paar Fragen zur TPM-Sicherheit.
Natürlich, ich helfe Ihnen gerne weiter. Was genau möchten Sie über TPM-Sicherheit wissen? **
-
Welche SPI-Pins brauche ich am LoRa-Modul?
Das hängt vom konkreten LoRa-Modul ab, das du verwendest. Die meisten LoRa-Module verwenden jedoch die SPI-Pins MOSI (Master Out Slave In), MISO (Master In Slave Out), SCK (Serial Clock) und CS (Chip Select). Du solltest die Spezifikationen deines Moduls überprüfen, um sicherzustellen, dass du die richtigen Pins verwendest. **
-
Was sind die Unterschiede zwischen SPI und I2C?
SPI (Serial Peripheral Interface) und I2C (Inter-Integrated Circuit) sind beides serielle Kommunikationsprotokolle, die zur Kommunikation zwischen Mikrocontrollern und Peripheriegeräten verwendet werden. Der Hauptunterschied besteht darin, dass SPI eine Master-Slave-Architektur verwendet, während I2C eine Multi-Master-Architektur unterstützt. Außerdem verwendet SPI separate Leitungen für Datenübertragung und Takt, während I2C nur eine Leitung für beides verwendet. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff TPM-SPI:
-
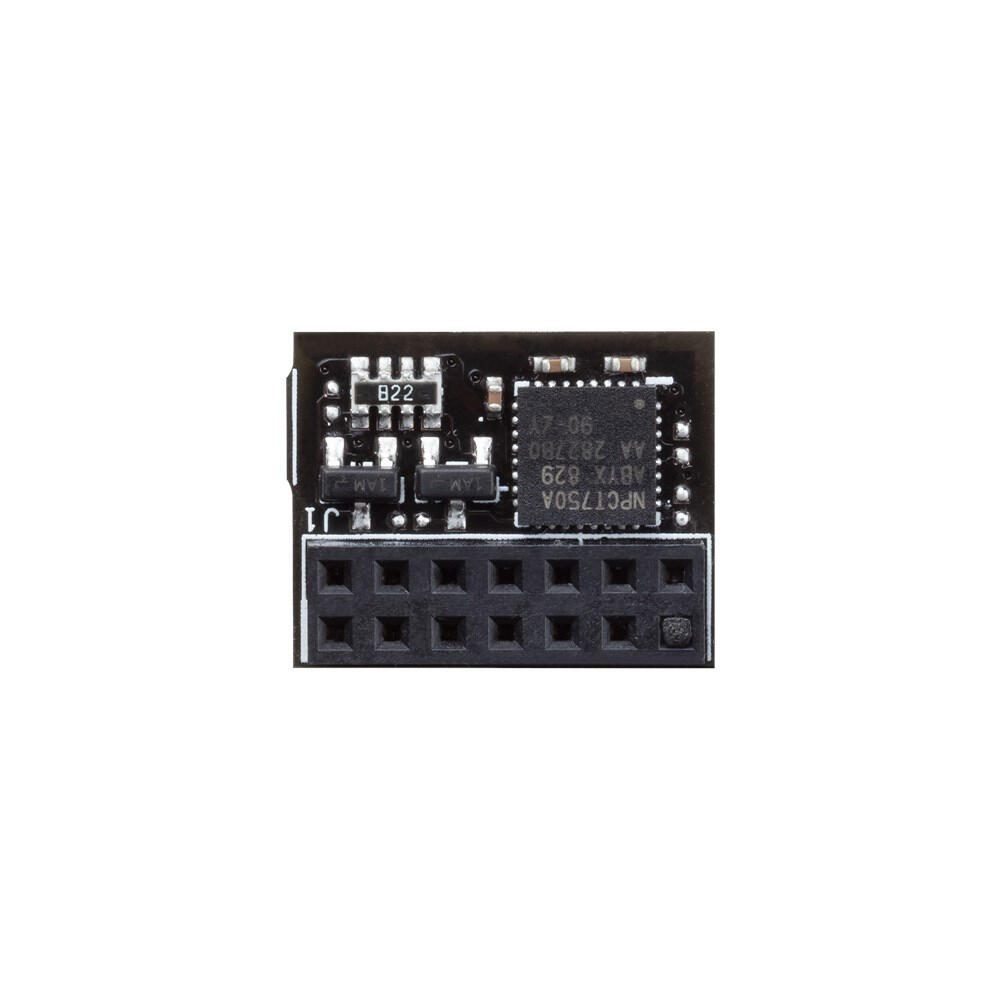
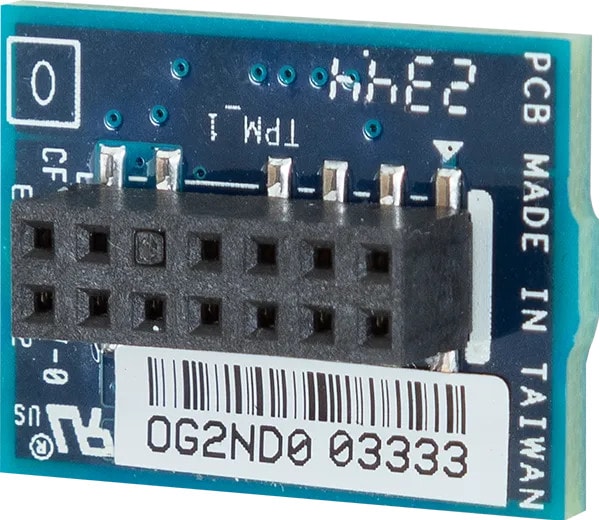
ASROCK TPM-SPI ModuleKonform zur TPM-Hauptspezifikation, Familie "2.0", Level 00, Revision 01.16 - SPI-Schnittstelle - TPM 2.0 - 13-poliger Anschluss - Erfüllt die Zertifizierungskriterien von Intel TXT, Microsoft Windows und Google Chromebook für eine erfolgreiche Plattformqualifizierung - Zufallszahlengenerator (RNG) gemäß NIST SP800-90A - Volle Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Standard (-20..+85°C) und Erweiterter Temperaturbereich (-40..+85°C) - PG-VQFN-32-13 oder PG-UQFN-32-1 Gehäuse - Pin-kompatibel zu OPTIGA™ TPM SLB 9670 TPM1.2 Version - Optimiert für batteriebetriebene Geräte: geringe Standby-Stromaufnahme (typ. 110µA) - 24 PCRs (SHA-1 oder SHA-256) - 7206 Byte freier NV-Speicher - Bis zu 3 geladene Sitzungen (TPM_PT_HR_LOADED_MIN) - Bis zu 64 aktive Sitzungen (TPM_PT_ACTIVE_SESSIONS_MAX) - Bis zu 3 geladene transiente Objekte (TPM_PT_HR_TRANSIENT_MIN) - Bis zu 7 geladene persistente Objekte (TPM_PT_HR_PERSISTENT_MIN) - Bis zu 8 NV-Zähler - Bis zu 1 kByte für Befehlsparameter und Antwortparameter - 1280 Byte E/A-Puffer13,85 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
Zuckermann, Moshe: FortschrittFortschritt , Leben und Sterben einer Chimäre , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20240805, Produktform: Leinen, Autoren: Zuckermann, Moshe, Seitenzahl/Blattzahl: 141, Keyword: Französische Revolution Aufklärung 1789 Erklärung der Menschen und Bürgerrechte Menschenrechte Westliche Emanzipation Buch; Freiheit Gleichheit Brüderlichkeit Europäische Werte Ideen Ideale Buch Herkunft Definiton Erklärt; Gesinnungsethik Verantwortungsethik Max Weber Unterscheidung Erklärung Unterschied Definition Buch; Kunst Kultur Emanzipation Staat Einfluss Kontrolle Buch; Moderne Frühmoderne Spätmoderne Modernismus Modernistisch Leicht Erklärt Defintion Buch; Politik Politiker Staat Staatsmann Machtpolitik Interessenpolitik Buch; Technik Technische Entwicklungen Erfindungen Technischer Fortschritt Beispiel Beispiele Buch, Fachkategorie: Soziologie und Anthropologie~Politik und Staat~Andere Technologien und verwandte Wissenschaften, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Soziale und ethische Themen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Westend, Verlag: Westend, Verlag: Westend Verlag GmbH, Länge: 206, Breite: 127, Höhe: 17, Gewicht: 252, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Ich habe ein paar Fragen zur TPM-Sicherheit.
Natürlich, ich helfe Ihnen gerne weiter. Was genau möchten Sie über TPM-Sicherheit wissen? **
-
Welche SPI-Pins brauche ich am LoRa-Modul?
Das hängt vom konkreten LoRa-Modul ab, das du verwendest. Die meisten LoRa-Module verwenden jedoch die SPI-Pins MOSI (Master Out Slave In), MISO (Master In Slave Out), SCK (Serial Clock) und CS (Chip Select). Du solltest die Spezifikationen deines Moduls überprüfen, um sicherzustellen, dass du die richtigen Pins verwendest. **
Ähnliche Suchbegriffe für TPM-SPI
-
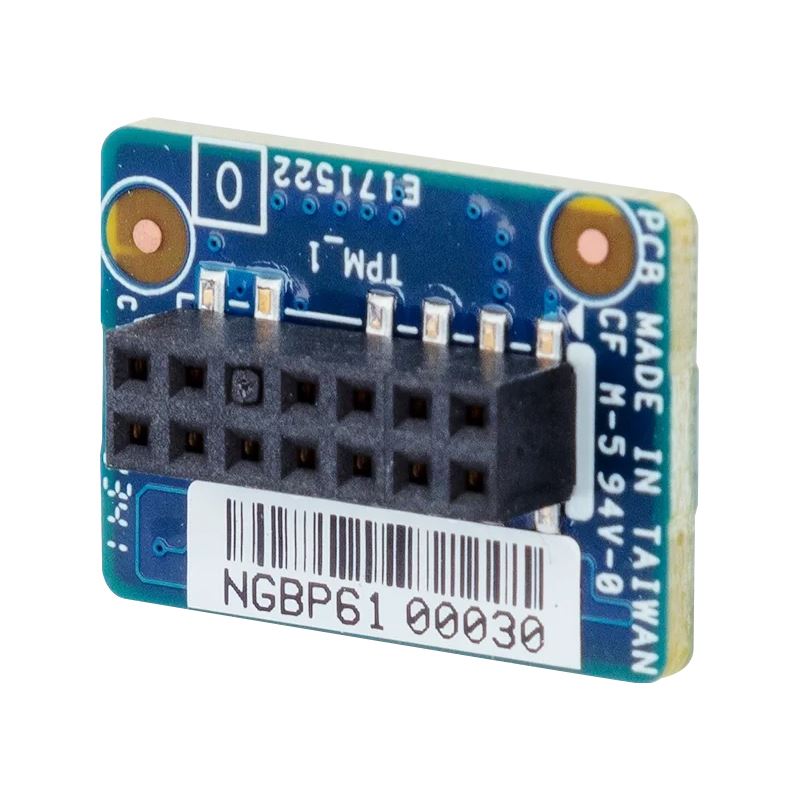
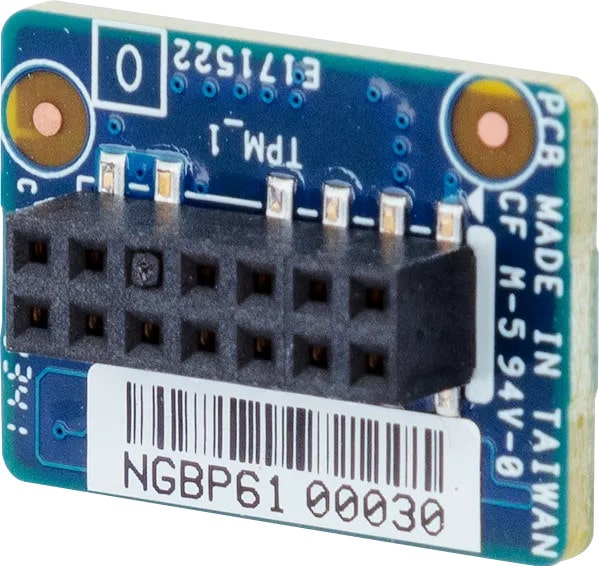
GIGABYTE CTM010 TPM 2.0 Module, SPIInfineon SLB9670VQ2 / Herstellerteilenummer / SKU: 9CTM010NR-00 / TPM Module 2 x 7 Pin / Prüfen Sie vor dem kauf die Kompatibilität anhand des Handbuches / Zubehörliste Ihres Hauptproduktes. / Serielle Peripherieschnittstelle19,90 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die Unterschiede zwischen SPI und I2C?
SPI (Serial Peripheral Interface) und I2C (Inter-Integrated Circuit) sind beides serielle Kommunikationsprotokolle, die zur Kommunikation zwischen Mikrocontrollern und Peripheriegeräten verwendet werden. Der Hauptunterschied besteht darin, dass SPI eine Master-Slave-Architektur verwendet, während I2C eine Multi-Master-Architektur unterstützt. Außerdem verwendet SPI separate Leitungen für Datenübertragung und Takt, während I2C nur eine Leitung für beides verwendet. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.